IoT industriel : sécuriser ses machines connectées contre les cyberattaques
Quand l’usine devient intelligente, la cybersécurité devient critique
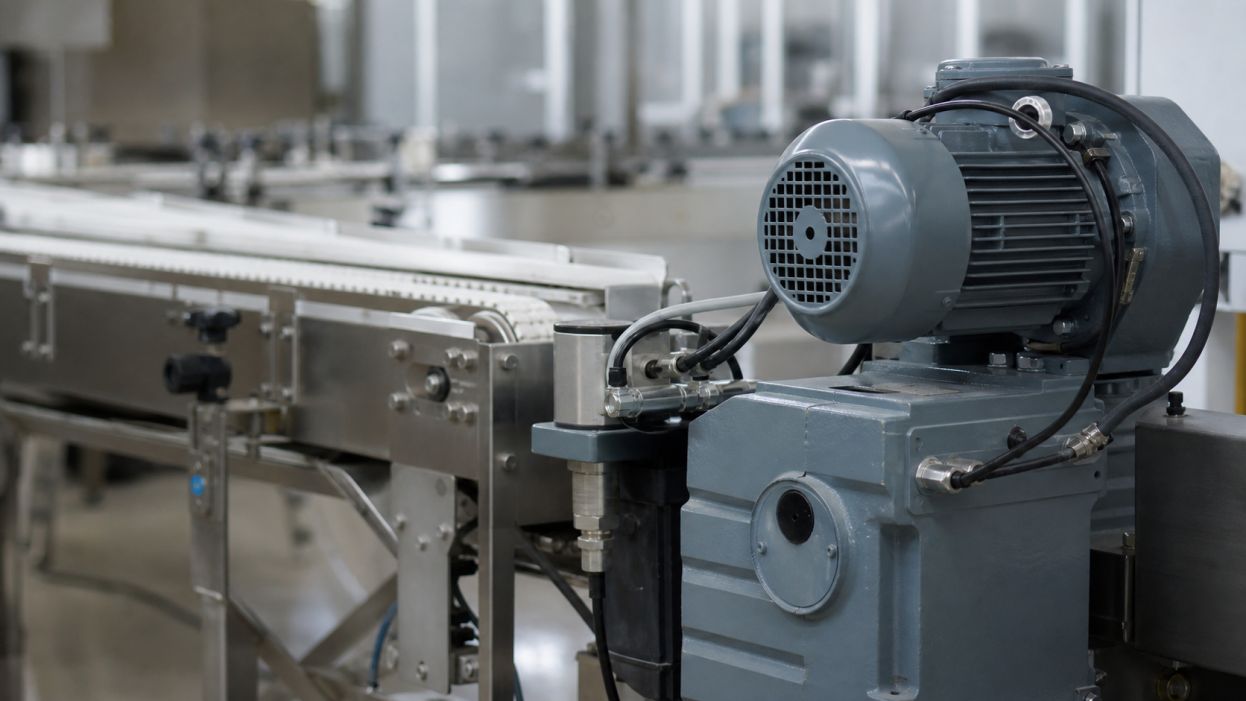
Sur les chaînes de production, dans les ateliers ou au cœur de l’industrie lourde, la digitalisation ne cesse de transformer les machines « classiques » en machines connectées. Ce phénomène, baptisé IoT industriel (ou IIoT pour Industrial Internet of Things), catalyse des gains majeurs : pilotage à distance, maintenance prédictive, optimisation de la consommation énergétique, collecte massive de données process… Mais il expose aussi l’ensemble de l’écosystème industriel à des risques cyber inédits.
Sur cooltech.fr, nous revenons sur les menaces spécifiques au secteur, les mesures concrètes à adopter — et les bonnes pratiques à diffuser à chaque échelon, de la direction à l’opérateur de terrain. De la méthode, des outils, et des retours d’expérience pour préparer vos usines à résister aux cyberattaques qui visent (déjà) les machines intelligentes.
Les machines connectées en usine : avancées et nouveaux risques
Sondes, automates programmables, capteurs de températures ou de vibrations, robots embarquant cartes SIM 5G, passerelles Wi-Fi ou Ethernet… L’usine moderne multiplie les points d’entrée numériques, parfois interconnectés entre eux, le tout relié au système d’information central (SI), au cloud voire à Internet. Selon l’Alliance Industrie du Futur, plus de 60% des équipements industriels installés depuis 2020 disposent désormais d’interfaces de communication.
Mais là où l’informatique industrielle (OT, pour Operational Technology) était jadis physiquement isolée (« airgap »), la convergence IT/OT ouvre une brèche : chaque machine connectée peut servir de porte d’entrée aux cyberpirates.
- Augmentation de la surface d’attaque : chaque appareil connecté peut potentiellement être exploité, détourné ou désactivé.
- Des vulnérabilités parfois anciennes : de nombreux automates ou capteurs ont été conçus il y a des années, sans intégration native de la cybersécurité (mots de passe par défaut, absence de chiffrement).
- Des environnements hétérogènes : les différentes générations de machines coexistent souvent, compliquant la gestion globale des mises à jour et correctifs.
- Des enjeux business majeurs : sabotage, arrêt de la production, fuite ou altération de données stratégiques, rançongiciels… L’impact d’une attaque IIoT peut se chiffrer en millions d’euros/h.
Typologie des cyberattaques sur l’IoT industriel
L’industrie 4.0 est aujourd’hui dans la ligne de mire des groupes cybercriminels comme des États. Les attaques observées ces cinq dernières années prennent des formes diverses.
- Rançongiciels ciblés (ransomwares) : un cheval de Troie bloque les accès aux automates ou à leur supervision, exigeant le paiement d’une rançon.
- Prise de contrôle ou détérioration d’équipements : des commandes malicieuses sont envoyées sur le réseau (ex. modification des consignes de température, arrêt brutal de robots, sabotage d’une chaîne automatisée).
- Altération/fuite de données process : vol de paramètres de production, d’informations sur la qualité ou les recettes, parfois pour être revendus à la concurrence.
- Espionnage industriel : interception discrète de flux remontant au cloud pour reconstituer des brevets, stratégies, données financières ou de maintenance prédictive.
- Phishing industriel et compromission de comptes d’administration.
D’après l’ANSSI, près de 35% des incidents cyber industriels déclarés en France en 2023-2024 incluent un point d’entrée par l’IoT/operatoriel — une part en forte hausse.
Pourquoi la sécurité “classique” ne suffit plus
Les outils cyber issus de l’IT « pure » (antivirus, firewall, patchs automatiques, filtrage web) ne couvrent souvent qu’une partie du périmètre OT/IIoT. Les contraintes des environnements industriels sont spécifiques :
- Systèmes critiques impossibles à arrêter pour des patchs réguliers
- Compatibilité limitée avec les solutions logicielles grand public
- Durée de vie des équipements pouvant dépasser dix ans
- Incompatibilité potentielle entre anciens et nouveaux matériels ou protocoles
- Risques de perturbation de la production en cas d’interventions inadaptées
C’est pourquoi la sécurité doit être pensée “by design” dès la conception, puis pilotée au quotidien sur chaque « couche » :
- Périphériques (automates, capteurs, robots, caméras…)
- Réseaux industriels (Ethernet, Profinet, Modbus, Zigbee, LoRaWAN etc.)
- Passerelles IT/OT (ponts entre usine et système d’information, cloud industriel)
- Logiciels de supervision (SCADA, MES…) et consoles admin
- Utilisateurs : équipes de maintenance, opérateurs, sous-traitants
Checklist : 10 actions majeures pour renforcer la sécurité de vos machines IIoT
- Recenser et cartographier tous les équipements connectés
Inventoriez précisément chaque objet, de la pompe connectée à la caméra IP en passant par la passerelle d’usine. Cartographiez leurs connexions, droits et dépendances métiers.
- Modifier systématiquement les mots de passe d’usine
Changez les identifiants par défaut et appliquez des mots de passe complexes pour chaque périphérique – une brèche classique sur l’IoT industriel.
- Ségréguer et segmenter le réseau OT
Isoler physiquement et/ou logiquement les réseaux industriels du SI bureautique, créer des VLAN dédiés, éviter les connexions “tout IP/Internet” non nécessaires.
- Mettre à jour firmware et logiciels dès que possible
Soyez rigoureux sur l’application des correctifs de sécurité proposés (même sur du matériel ancien) ; planifiez des fenêtres de maintenance pour patcher sans impacter la production.
- Limiter les accès externes (VPN, IoT Gateway)
Encadrez strictement qui peut accéder aux réseaux IIoT depuis l’extérieur : authentification forte, VPN certifiés, gestion centralisée des droits et logs d’accès.
- Chiffrer les données sensibles
Activez systématiquement le chiffrement lors des échanges critiques, que ce soit entre machines, vers les serveurs de contrôle ou le cloud industriel.
- Déployer des outils de détection d’attaque adaptés à l’OT
Utilisez des solutions spécialisées (IDS/IPS industriels, SIEM orientés OT) capables de détecter des comportements anormaux ou des commandes suspectes spécifiques à l’environnement industriel.
- Sensibiliser tous les acteurs
Formez opérateurs, équipes techniques et managers aux risques (hameçonnage, accès physique non autorisé, utilisation de clés USB non contrôlées) et mettez à jour la culture sécurité.
- Plan de réponse et procédures en cas d’incident
Nommez un référent cyber, testez régulièrement vos procédures de crise, préparez des scénarios spécifiques à l’arrêt/détérioration de machines critiques.
- Sécuriser toute intervention de sous-traitants
Auditez les accès fournisseurs, imposez un contrôle strict des droits et consignez toute opération sur vos systèmes industriels.
Enjeux spécifiques : cloud industriel, maintenance à distance et “shadow IoT”
L’essor du télétravail et de la supervision à distance dans l’industrie a entraîné une multiplication des accès distants aux équipements (cloud, IoT Gateway, applications mobiles industrielles).
- Vérifiez que toute connexion à distance (maintenance prédictive, monitoring en temps réel) passe par une authentification multifactorielle et un canal sécurisé (VPN, chiffrement fort).
- Maîtrisez l’inventaire réel des équipements : l’ombre du « shadow IoT » plane dans les grandes usines (capteurs non déclarés, modules ajoutés en test…).
- Limitez strictement l’intégration d’objets connectés personnels ou “hors contrat” sur le réseau industriel : ils constituent une brèche idéale.
Cas d’école : retour d’expérience anonymisé d’une attaque sur chaîne robotisée
En 2025, une PME française de l’agroalimentaire a fait face à la neutralisation de trois robots de conditionnement après la compromission de la passerelle IIoT desservant son réseau industriel (mot de passe d’usine non changé, ouverture non maîtrisée d’un port web distant).
Résultat : arrêt complet de la production pendant 36h, livraison de données process à un serveur externe inconnu, correction post-crise par changement de tous les identifiants et refonte des accès distants. Depuis, l’entreprise a :
- Instauré une revue annuelle de l’inventaire IoT/OT.
- Migré vers des réseaux segmentés et cloisonnés pour chaque ilot industriel.
- Formé les opérateurs à l’identification de comportements anormaux et fausses demandes de support technique.
- Mis en place des tests (pentest) réguliers sur les accès IIoT.
Bilan : une cybersécurité repensée et des process désormais plus résilients… pour un coût nettement inférieur à la perte générée par cette unique attaque.
Vers l’avenir : les tendances et outils phares à surveiller
- Surveillance réseau spécifique IIoT (monitoring de protocoles industriels, détection d’anomalies low latency, IA de détection comportementale orientée industrie)
- Micro-segmentation dynamique des réseaux industriels (zones, tunnels temporaires, quarantaine automatique d’équipements suspects)
- Cybersécurité by design chez les constructeurs : IoT industriel livré avec un minimum d’autoprotection logicielle/hardware, notifications automatiques de patchs critiques
- Normes et référentiels (ISO/IEC 62443, guides ANSSI, initiatives sectorielles pour la conformité et l’interopérabilité des outils de sécurité)
- Automatisation de la gestion des identités machines (machine identities, certificats numériques, zero-trust sectorisé)
Checklist Cooltech.fr : préparer sa sécurité IIoT pour 2026
- Faites ou refaites l’inventaire complet de vos objets connectés industriels.
- Validez la segmentation de vos réseaux industriels par une expertise extérieure si besoin.
- Vérifiez que tous les accès à distance sont sécurisés ET tracés (logs, MFA, rotation de mots de passe).
- Préparez chaque année un exercice de gestion de crise cyber dédié aux incidents IoT/OT.
- Demandez à vos fournisseurs leurs plans cybersécurité et leur conformité aux normes reconnues.
- Imposez la sensation cybersécurité à tous les échelons de l’entreprise.
En synthèse : transformer la cybersécurité industrielle en réflexe culturel
L’industrie 4.0 ne s’envisage pas sans machines connectées — mais la réussite de cette transition dépendra surtout de votre capacité à sécuriser chacun de ces nouveaux points d’entrée numérique. Un dossier à la croisée de la technique, de la gouvernance et de la pédagogie interne.
Retrouvez nos dossiers pratiques sur la cybersécurité industrielle, le choix d’outils IIoT sécures et l’innovation industrielle sur cooltech.fr dans les rubriques « Cybersécurité », « Objets connectés », « Matériel informatique » et « Guides d’achat ». N’hésitez pas à partager vos retours ou questions en commentaire : construire l’usine intelligente passe aussi par l’entraide face à ces nouveaux défis cyber !